Agentes de IA
Seguridad primero: lo que toda empresa debe saber antes de desplegar agentes de IA
Los agentes de IA están pasando rápidamente de ser una tecnología experimental a convertirse en infraestructura crítica del negocio. Agendan reuniones de forma autónoma, analizan conjuntos de datos complejos, gestionan interacciones con clientes, optimizan cadenas de suministro y toman decisiones operativas en tiempo real. Este cambio es mucho más que automatización: transforma de raíz la manera en que operan las empresas.
A diferencia del software tradicional, que sigue rutas predeterminadas, los agentes de IA pueden adaptarse, aprender y tomar decisiones por su cuenta según las condiciones cambiantes y la información nueva. Pero esta capacidad sin precedentes viene con una responsabilidad sin precedentes.
Los agentes de IA no solo procesan datos: con frecuencia manejan tu información más sensible, toman decisiones que afectan a clientes y a otras partes interesadas, y operan con un nivel de autonomía que puede amplificar tanto los aciertos como los errores.
Ya seas una startup que busca automatizar flujos de trabajo, una empresa mediana que explora la automatización del servicio al cliente o una corporación global que experimenta con sistemas de decisión autónomos, las implicaciones de seguridad requieren atención inmediata.
Por qué la seguridad de los agentes de IA es un reto nuevo
El software empresarial tradicional opera dentro de parámetros claramente definidos. Un sistema contable procesa transacciones con reglas fijas, un CRM sigue flujos de trabajo predeterminados y los sistemas de control de acceso otorgan o niegan permisos con base en configuraciones estáticas. Los agentes de IA rompen esa previsibilidad.
Cuando un agente de IA se equivoca, las consecuencias pueden amplificarse en toda tu operación. Estos son algunos ejemplos que pueden preocupar a los usuarios:
- Una IA de servicio al cliente con acceso a bases de datos expone por accidente información personal a los clientes equivocados
- Un agente de IA financiero interpreta mal los datos del mercado y ejecuta miles de transacciones a partir de un análisis defectuoso
- Una IA de cadena de suministro toma decisiones de compra con base en datos manipulados, lo que provoca interrupciones operativas
- Una IA de recursos humanos discrimina sin intención a clases protegidas por usar datos de entrenamiento sesgados
Esto genera lo que podríamos llamar la paradoja de la confianza: las organizaciones despliegan agentes de IA para aumentar la eficiencia y reducir el error humano, pero mientras más autónomo y capaz es el agente, más confianza depositamos en él y mayor es el impacto cuando esa confianza está mal puesta.
Dominios críticos de seguridad para agentes de IA
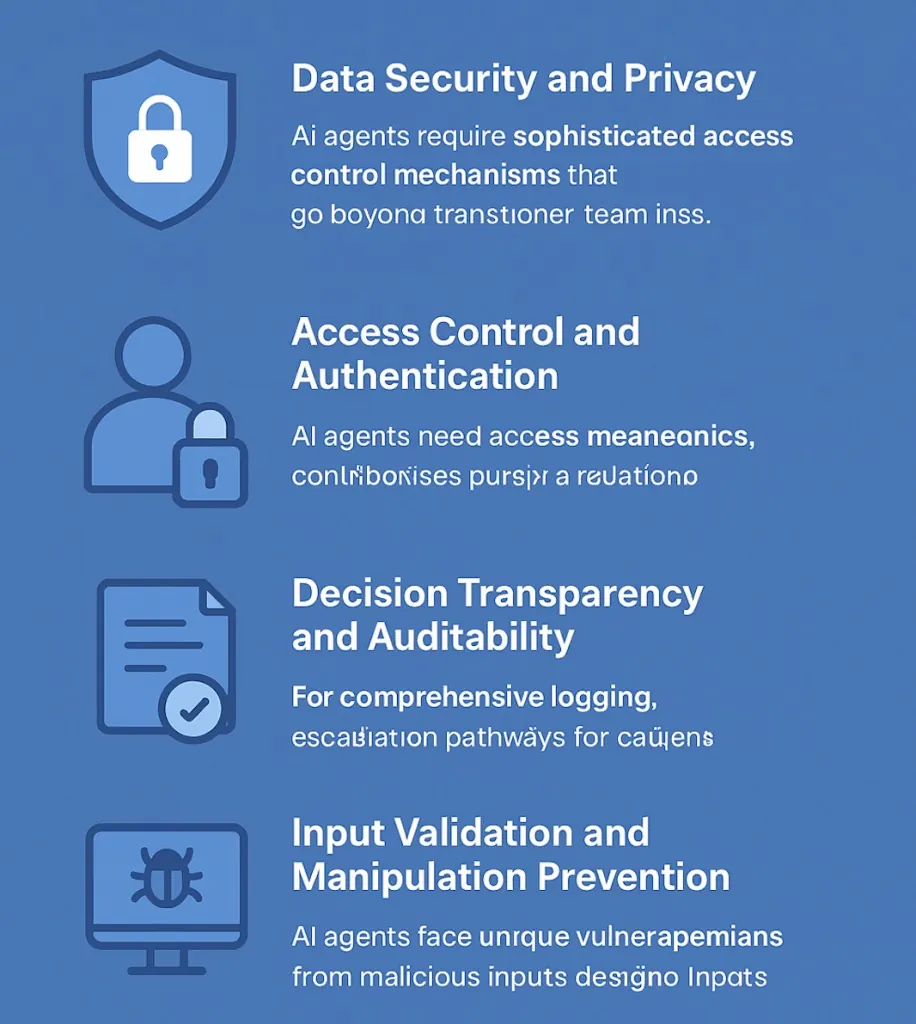
Seguridad y privacidad de los datos
La base de la seguridad de los agentes de IA está en entender cómo manejan los datos estos sistemas. A diferencia de las aplicaciones tradicionales, que procesan los datos de manera predecible, los agentes de IA pueden acceder a la información, combinarla y analizarla de formas que no se anticiparon originalmente. Por eso se necesita un enfoque integral de clasificación y manejo de datos.
Las organizaciones deben implementar esquemas de clasificación de datos que los agentes de IA puedan entender y respetar. Considera cómo debería tratarse cada tipo de dato:
- La información pública puede estar disponible libremente para los agentes
- Los datos internos requieren autenticación y acceso basado en roles
- La información confidencial exige cifrado y registro exhaustivo de accesos
- Los datos restringidos, como registros financieros o información de salud, requieren los más altos niveles de protección
La minimización de datos cobra especial importancia con los agentes de IA, porque tienden a buscar información adicional para mejorar sus decisiones. Las organizaciones deben configurar a los agentes para que accedan solo a los datos necesarios para sus tareas específicas e implementar la eliminación automática de los datos de procesamiento temporal.
Las transferencias de datos entre países añaden complejidad cuando los agentes de IA operan en varias jurisdicciones. Conocer los requisitos de residencia de datos de tu industria y tu geografía se vuelve una consideración operativa esencial, sobre todo para organizaciones sujetas a GDPR, CCPA u otras regulaciones de privacidad con requisitos específicos de transferencia.
Control de acceso y autenticación
Los agentes de IA requieren mecanismos de control de acceso sofisticados que van más allá de los permisos tradicionales basados en usuarios. El reto está en equilibrar la seguridad con el amplio acceso a sistemas que muchos agentes necesitan para funcionar bien.
Los enfoques de acceso por capas ofrecen la protección más sólida:
- El control de acceso basado en roles (RBAC) limita las capacidades del agente según su caso de uso específico
- El control de acceso basado en atributos (ABAC) ofrece permisos granulares según el contexto, como la hora del día, la sensibilidad de los datos o las condiciones operativas
- Los controles de acceso por tiempo revocan los permisos automáticamente después de periodos definidos
Los mecanismos de autenticación sólidos para la comunicación entre agentes y sistemas son críticos cuando los agentes acceden a recursos sensibles. La autenticación basada en certificados para las integraciones críticas permite que solo los agentes legítimos accedan a los recursos protegidos.
Quizá lo más importante: las organizaciones deben incorporar rutas claras de escalamiento para las situaciones que requieren intervención humana. Esto incluye procedimientos de paro de emergencia que detengan de inmediato las operaciones del agente y niveles de autoridad claros para los distintos tipos de decisiones.
Transparencia y auditabilidad de las decisiones
La naturaleza autónoma de los agentes de IA hace indispensable un registro exhaustivo, tanto por seguridad como por cumplimiento. Las organizaciones necesitan visibilidad no solo de qué decisiones toman los agentes, sino de cómo llegan a ellas.
Los requisitos de auditoría integral incluyen:
- Registrar cada punto de decisión, no solo los resultados finales
- Capturar el proceso de razonamiento, las fuentes de datos consultadas y los niveles de confianza
- Implementar sistemas de registro a prueba de manipulación que detecten modificaciones no autorizadas
- Crear rastros de auditoría que conecten las decisiones con datos de entrenamiento o reglas específicas
Las capacidades de IA explicable permiten que los agentes den explicaciones comprensibles para las personas sobre sus decisiones. La puntuación de confianza ayuda a entender qué tan confiables son las recomendaciones del agente, algo crucial cuando las decisiones tienen un impacto importante en el negocio o cuando el cumplimiento regulatorio exige una justificación detallada de los procesos automatizados.
El monitoreo en tiempo real con sistemas de detección de anomalías marca el comportamiento inusual del agente antes de que cause un daño significativo. Las organizaciones deben establecer alertas para las decisiones que superen umbrales de riesgo predeterminados e implementar un monitoreo continuo de las métricas de desempeño del agente.
Validación de entradas y prevención de manipulación
Los agentes de IA enfrentan vulnerabilidades únicas por entradas maliciosas diseñadas para manipular su comportamiento. Estos ataques aprovechan la misma flexibilidad que hace valiosos a los agentes, por lo que requieren medidas defensivas especializadas.
Los vectores de ataque más comunes incluyen:
- Los ataques de inyección de prompts, que intentan anular las instrucciones del agente mediante entradas cuidadosamente elaboradas
- El envenenamiento de datos, que corrompe las fuentes de información en las que se apoyan los agentes para decidir
- Las entradas adversarias, diseñadas para que los agentes clasifiquen o decidan de forma incorrecta
Las medidas defensivas deben equilibrar la seguridad con la flexibilidad que hace valiosos a los agentes de IA. La sanitización de entradas y los formatos de entrada estructurados reducen las superficies de ataque por inyección, mientras que los sistemas de filtrado de contenido identifican y bloquean entradas maliciosas. Sin embargo, un filtrado demasiado restrictivo puede limitar la efectividad del agente.
La integridad de los datos es primordial cuando los agentes deciden con base en fuentes de información externas. Las organizaciones deben implementar mecanismos de verificación para las fuentes de datos críticas, usar varias fuentes en las decisiones importantes y establecer patrones de comportamiento de referencia para detectar posibles manipulaciones.
Protocolos de seguridad avanzados
Arquitectura de confianza cero para agentes de IA
El principio de “nunca confíes, siempre verifica” cobra especial importancia con los agentes de IA por su naturaleza autónoma y su amplio acceso a sistemas. Los modelos de seguridad tradicionales basados en el perímetro resultan insuficientes cuando los agentes operan en varios sistemas y toman decisiones de forma independiente.
Implementar confianza cero para agentes de IA implica tratar cada interacción como potencialmente comprometida. Esto significa verificaciones continuas de autenticación y autorización durante toda la operación del agente, no solo en el inicio de sesión. La segmentación de red aísla a los agentes de IA en zonas seguras con monitoreo cuidadoso de todas sus comunicaciones.
La microsegmentación limita el alcance de posibles brechas al contener las operaciones del agente en zonas de red específicas según su función y su nivel de riesgo. Así, aunque un agente se vea comprometido, la capacidad del atacante para moverse lateralmente por los sistemas de la organización sigue siendo limitada.
Modelado de amenazas para sistemas de IA
Los marcos tradicionales de modelado de amenazas requieren adaptación para los sistemas de IA. La metodología STRIDE (Spoofing, Tampering, Repudiation, Information Disclosure, Denial of Service y Elevation of Privilege) adquiere nuevas dimensiones al aplicarse a agentes autónomos.
Las amenazas específicas de la IA incluyen:
- Los ataques de envenenamiento de modelos durante el entrenamiento o el ajuste fino, que corrompen el comportamiento del agente
- Los ataques en tiempo de inferencia, que manipulan las respuestas del agente con entradas elaboradas
- Los ataques de extracción de modelos, que roban la propiedad intelectual incorporada en los sistemas de IA
- Los ataques a la privacidad, que extraen información sensible de los datos de entrenamiento
Cada una de estas amenazas requiere estrategias especializadas de detección y mitigación que van más allá de las medidas tradicionales de ciberseguridad. Las organizaciones deben considerar cómo pueden ser atacados los agentes de IA de forma distinta a las aplicaciones tradicionales y desarrollar las contramedidas adecuadas.
Respuesta a incidentes en sistemas de IA
Los incidentes de seguridad relacionados con la IA suelen desarrollarse de forma distinta a las brechas de seguridad tradicionales. Un agente de IA puede tomar miles de decisiones incorrectas antes de que alguien note el problema, o una manipulación sutil puede ir corrompiendo poco a poco los procesos de decisión.
Los planes de respuesta a incidentes deben tomar en cuenta estas características. Las organizaciones necesitan procedimientos para identificar y contener con rapidez los incidentes de seguridad relacionados con la IA, con sistemas de detección automatizados que identifiquen patrones inusuales de comportamiento del agente. Los procedimientos de recuperación deben abordar el reto de revertir decisiones autónomas que pueden haberse propagado por varios sistemas.
Los componentes clave de la respuesta a incidentes de IA incluyen:
- Detección automatizada de anomalías de comportamiento que marque la actividad inusual del agente
- Procedimientos claros para detener de inmediato las operaciones del agente cuando se detectan amenazas
- Capacidades forenses para analizar los procesos de decisión de la IA después de un incidente
- Planes de comunicación para notificar a las partes interesadas sobre eventos de seguridad relacionados con la IA
Cumplimiento y consideraciones regulatorias
El panorama regulatorio de la IA sigue evolucionando con rapidez, y cada jurisdicción adopta enfoques distintos de gobernanza. Las regulaciones de protección de datos como GDPR, CCPA y LGPD incluyen disposiciones que afectan el despliegue de agentes de IA, en particular sobre decisiones automatizadas y derechos de las personas.
Las regulaciones específicas de cada industria añaden complejidad. Las organizaciones de salud deben atender los requisitos de HIPAA, los servicios financieros deben cumplir con SOX y los procesadores de pagos deben satisfacer los estándares PCI DSS. Cada marco regulatorio se cruza con el despliegue de IA de forma particular.
Las nuevas regulaciones específicas de IA plantean retos de cumplimiento inéditos:
- La EU AI Act introduce enfoques integrales basados en riesgo para la gobernanza de la IA
- Las leyes estatales de Estados Unidos forman un mosaico creciente de legislación específica sobre IA
- Las guías sectoriales establecen requisitos de gobernanza de IA propios de cada industria
Las organizaciones deben mantener documentación completa de las capacidades y limitaciones de los agentes de IA, documentar los procesos de decisión y las fuentes de datos, y elaborar evaluaciones de impacto para las aplicaciones de IA de alto riesgo. Las auditorías de cumplimiento periódicas y el monitoreo continuo se vuelven capacidades operativas esenciales.
Cómo construir capacidades en la organización
Estructura del equipo de seguridad
Una seguridad eficaz para agentes de IA requiere experiencia especializada que combine las habilidades tradicionales de ciberseguridad con un conocimiento profundo de los sistemas de IA. Las organizaciones necesitan equipos multidisciplinarios que atiendan los retos únicos de los agentes de IA.
Los roles esenciales de los equipos de seguridad de IA incluyen:
- Arquitectos de seguridad de IA, que diseñan arquitecturas seguras para sistemas de IA
- Gestores de riesgo de IA, que evalúan y administran los riesgos de negocio asociados a la IA
- Especialistas en operaciones de IA, que monitorean y mantienen la seguridad de los agentes de IA de forma continua
- Asesoría legal con conocimiento de las regulaciones de IA y de los temas de responsabilidad
Esta estructura de equipo permite integrar las consideraciones de seguridad durante todo el ciclo de vida del agente de IA, desde el diseño inicial hasta la operación continua y la respuesta a incidentes.
Capacitación y desarrollo
Tanto el personal técnico como el resto de los colaboradores necesitan formación sobre la seguridad de los agentes de IA. Los equipos técnicos requieren capacitación en vulnerabilidades específicas de la IA, prácticas de desarrollo seguro para aplicaciones de IA y procedimientos de respuesta a incidentes relacionados con IA.
Los programas de concientización para el personal en general ayudan a entender las capacidades y limitaciones de los agentes de IA, reconocer comportamientos sospechosos y seguir las prácticas adecuadas de manejo de datos al trabajar con sistemas de IA. Esta concientización amplia ayuda a crear una cultura de seguridad en torno al despliegue de la IA.
Evaluación y gestión de proveedores
Al elegir proveedores de agentes de IA, la evaluación de seguridad requiere ir más allá de la evaluación tradicional de software. Las organizaciones deben evaluar las prácticas de seguridad del proveedor, sus procedimientos de manejo de datos y sus capacidades de respuesta a incidentes en relación específica con los sistemas de IA.
Las áreas críticas de evaluación de proveedores incluyen:
- Prácticas de seguridad de datos, incluidos cifrado, segregación y políticas de retención
- Seguridad operativa, incluidas certificaciones, procedimientos de actualización y controles de acceso
- Seguridad específica de IA, incluidas la protección de modelos y las medidas de mitigación de sesgos
- Capacidades de respuesta a incidentes y procedimientos de comunicación
La debida diligencia debe incluir evaluaciones técnicas, revisión del historial de incidentes, validación de certificaciones de seguridad y el establecimiento de protecciones contractuales claras sobre procesamiento de datos, responsabilidad y derechos de auditoría.
Cómo elegir al socio de IA ideal
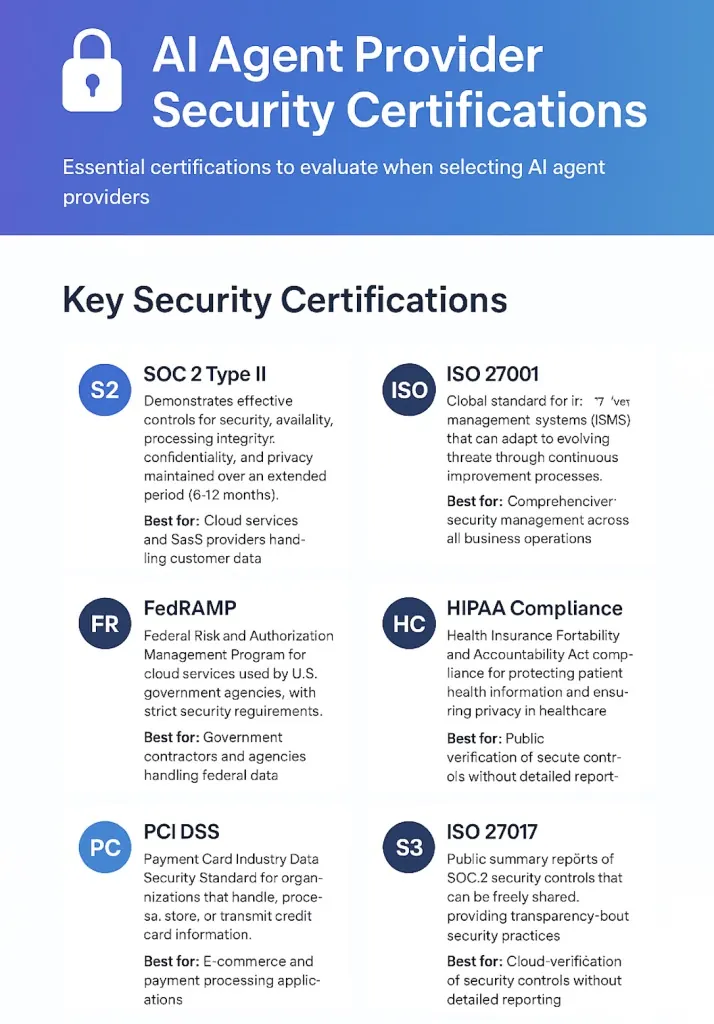
Al evaluar proveedores de agentes de IA, varias certificaciones y estándares de cumplimiento sirven como indicadores de prácticas de seguridad sólidas. La certificación SOC 2 Type II demuestra que los proveedores han implementado y mantenido controles efectivos de seguridad, disponibilidad, integridad del procesamiento, confidencialidad y privacidad durante un periodo prolongado. ISO 27001 indica sistemas integrales de gestión de seguridad de la información capaces de adaptarse a amenazas cambiantes. Para organizaciones en industrias reguladas, busca la autorización FedRAMP para datos gubernamentales, el cumplimiento de HIPAA para información de salud y la certificación PCI DSS para el procesamiento de pagos. Los informes SOC 3 ofrecen resúmenes públicos de los controles de seguridad, mientras que ISO 27017 e ISO 27018 abordan específicamente la seguridad en la nube y la privacidad, respectivamente. Considera además a los proveedores que cumplen con los criterios de servicios de confianza de AICPA y a los que se someten a evaluaciones de seguridad periódicas de terceros. Estas certificaciones no son sinónimo de seguridad perfecta, pero demuestran el compromiso de un proveedor con mantener prácticas de seguridad alineadas con los estándares de la industria y con someter sus controles a verificación independiente de forma regular.
La seguridad de los agentes de IA como base de la innovación
Las empresas que prosperarán en el futuro impulsado por la IA son las que ven la seguridad no como un freno a la innovación, sino como un habilitador fundamental de confianza y escalabilidad. Aplicar medidas de seguridad integrales desde el inicio del despliegue de agentes de IA genera confianza en los clientes, reduce el riesgo operativo y permite innovar más rápido gracias a prácticas de desarrollo seguras desde el diseño.
La pregunta no es si los agentes de IA serán centrales en la operación de las empresas, sino si tu organización estará lista con la infraestructura de seguridad para desplegarlos de forma segura, responsable y exitosa. La seguridad no es el precio de adoptar IA: es la base que hace posible una adopción sostenible.